
🎬 Assista esta matéria
A Anthropic anunciou em 2 de setembro de 2026 o Enterprise Frontier Safeguards (EFS), um arranjo que tenta resolver um impasse recorrente na venda de IA para bancos, seguradoras e governos: a empresa quer detectar uso indevido do modelo, mas o cliente não aceita que os dados das conversas fiquem guardados no fornecedor.
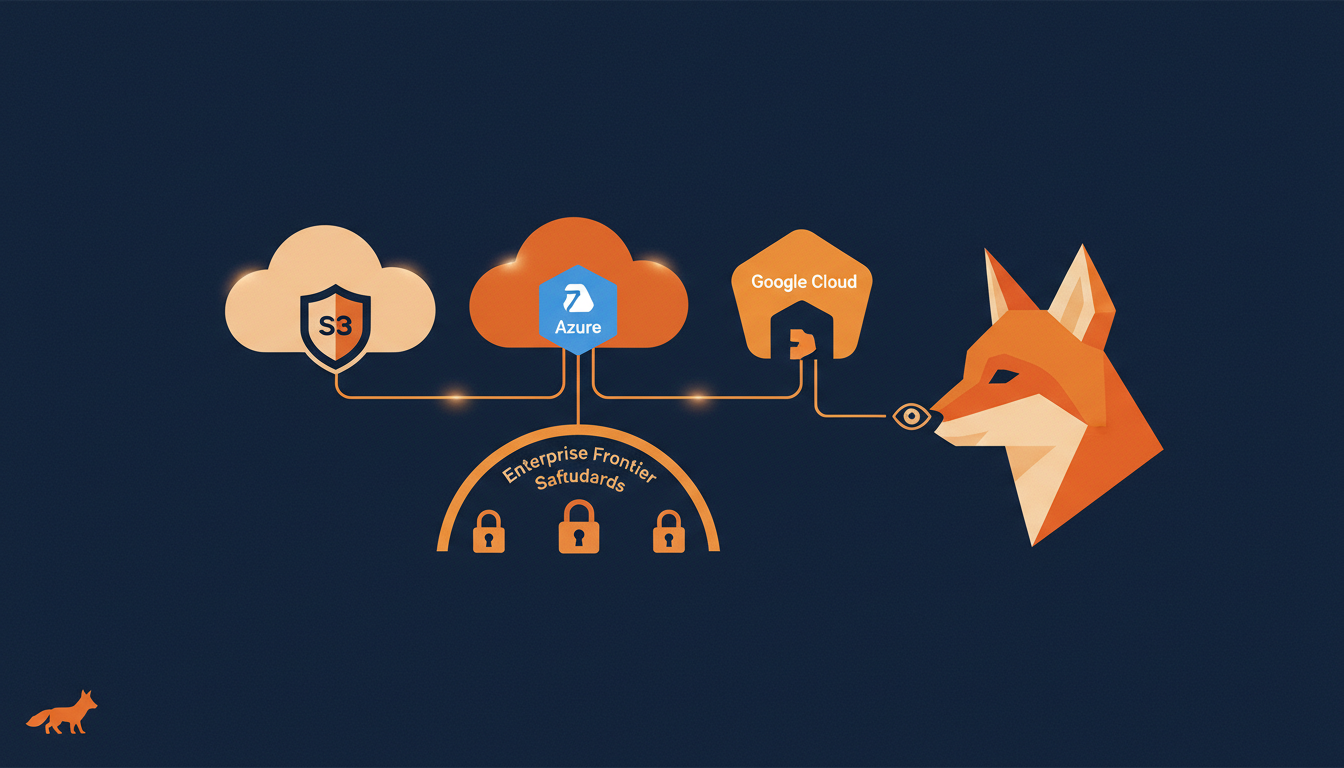
A solução é mudar o lugar onde o registro mora. Com o EFS, os dados de atividade usados para detecção de abuso ficam na conta de armazenamento da própria empresa cliente — Amazon S3, Azure Blob Storage ou Google Cloud Storage —, sob as chaves de criptografia, as políticas de acesso e o log de auditoria dela.
Como funciona a detecção
Os sistemas automatizados da Anthropic continuam rodando sobre esse material, inclusive cruzando sessões diferentes para identificar padrões de abuso que uma conversa isolada não revelaria. Quando algo é sinalizado, o alerta vai para o cliente. Segundo a empresa, nenhum funcionário da Anthropic lê o conteúdo.
O detalhe fino está aí. Análises publicadas na sequência do anúncio apontam que isso não é retenção zero de dados no sentido que a maioria dos compradores corporativos usa a expressão. É mais próximo de custódia zero: o dado sai do fornecedor, mas a Anthropic mantém permissão de leitura permanente sobre ele, porque diz precisar disso para operar a detecção. A diferença entre “não guardamos” e “guardamos na sua casa, com a nossa chave de entrada” é o que os times jurídicos vão avaliar.
Quem entra primeiro
A liberação é em fases, com disponibilidade ampla prevista para o fim do outono no hemisfério norte — ou seja, por volta de novembro. Clientes elegíveis que ainda estão na fila recebem, enquanto isso, retenção zero de dados nos modelos Fable 5 e Fable 5.1.
O movimento tem endereço claro: setores regulados. Bancos e órgãos públicos são justamente os clientes de maior ticket e os que mais travam contratos em cláusula de tratamento de dados. No Brasil, o argumento pega em cheio na LGPD, em que a empresa contratante responde como controladora pelos dados que joga dentro do modelo — manter o registro em bucket próprio, com log de auditoria auditável, encurta a conversa com o encarregado de dados.
Fontes: Anthropic, Help Net Security, CSO Online
🎙️ Gostou? Receba só o que te interessa, todo dia
Escolha seus temas e receba um briefing diário em áudio e texto, de graça, no WhatsApp ou e-mail.
Montar meu briefing grátis